Навык «Безопасность» подключает режим аудита к агенту-разработчику: он анализирует изменения в проекте и находит уязвимости до того, как код уйдёт в продакшен.
Как запустить аудит
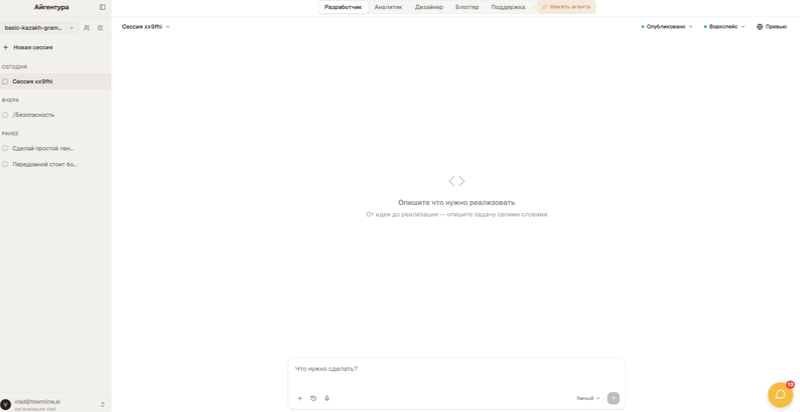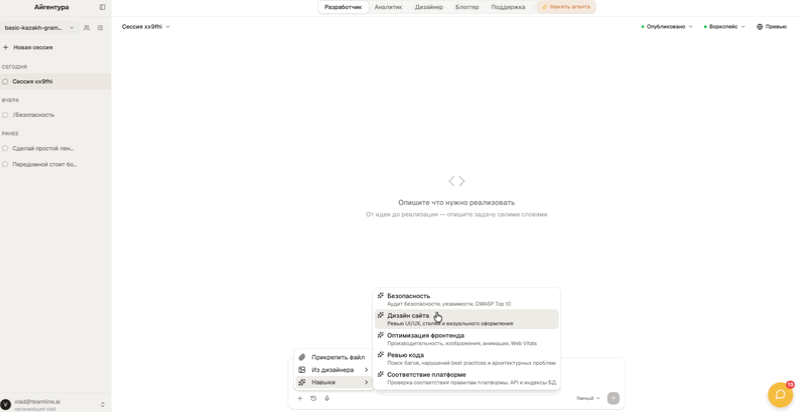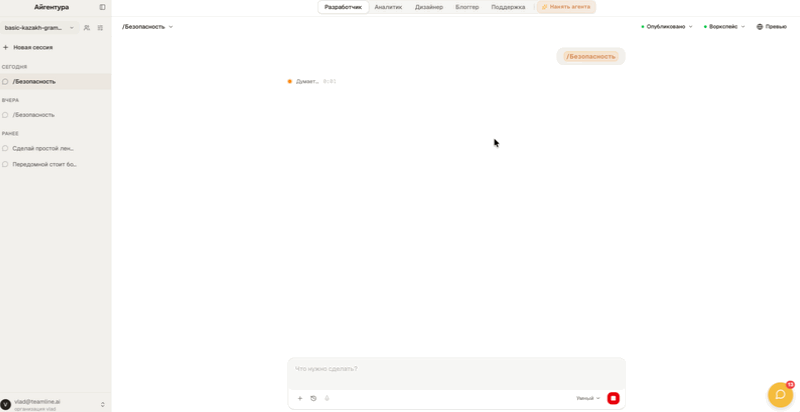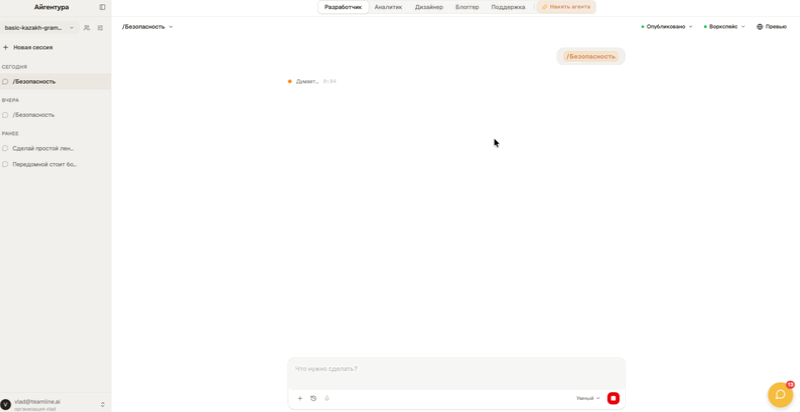
Перед началом сессии выберите навык «Безопасность» из списка доступных навыков
В поле команды появится готовая команда
/БезопасностьНажмите Enter — агент начнёт проверку автоматически
Никаких дополнительных настроек не требуется.
Что проверяет агент
Агент анализирует изменения текущей ветки относительно основной и проверяет:
Утечки секретов — переменные окружения, токены, ключи в коде и истории git
Конфигурацию проекта — .gitignore, артефакты сборки, лишние файлы в репозитории
HTTP-заголовки безопасности — наличие CSP, X-Frame-Options, X-Content-Type-Options и других
Встроенный контент — iframe без атрибута sandbox, внешние ресурсы без SRI
OWASP Top 10 — XSS, SQL-инъекции, IDOR, проблемы авторизации (там, где есть пользовательский ввод)
Если что-то из перечисленного к вашему проекту не применимо — агент явно об этом скажет.
Как читать результат
Отчёт разбит по уровням критичности:
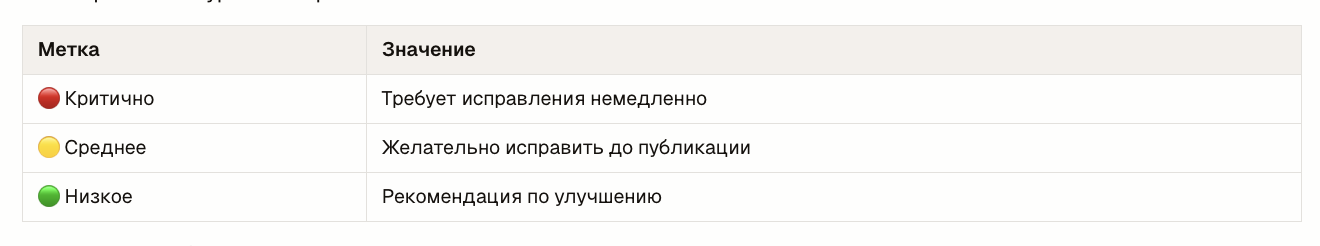
По каждой проблеме агент показывает: что именно найдено, какой риск это несёт и готовый фрагмент кода для исправления.
После аудита
Скопируйте предложенные исправления и отправьте агенту как следующую задачу — он внесёт их в код самостоятельно.